


FLUX DE DONNÉES OT/IT SÉCURISÉ
Connectez l’OT à l’IT sans ouvrir de ports entrants dans le pare-feu
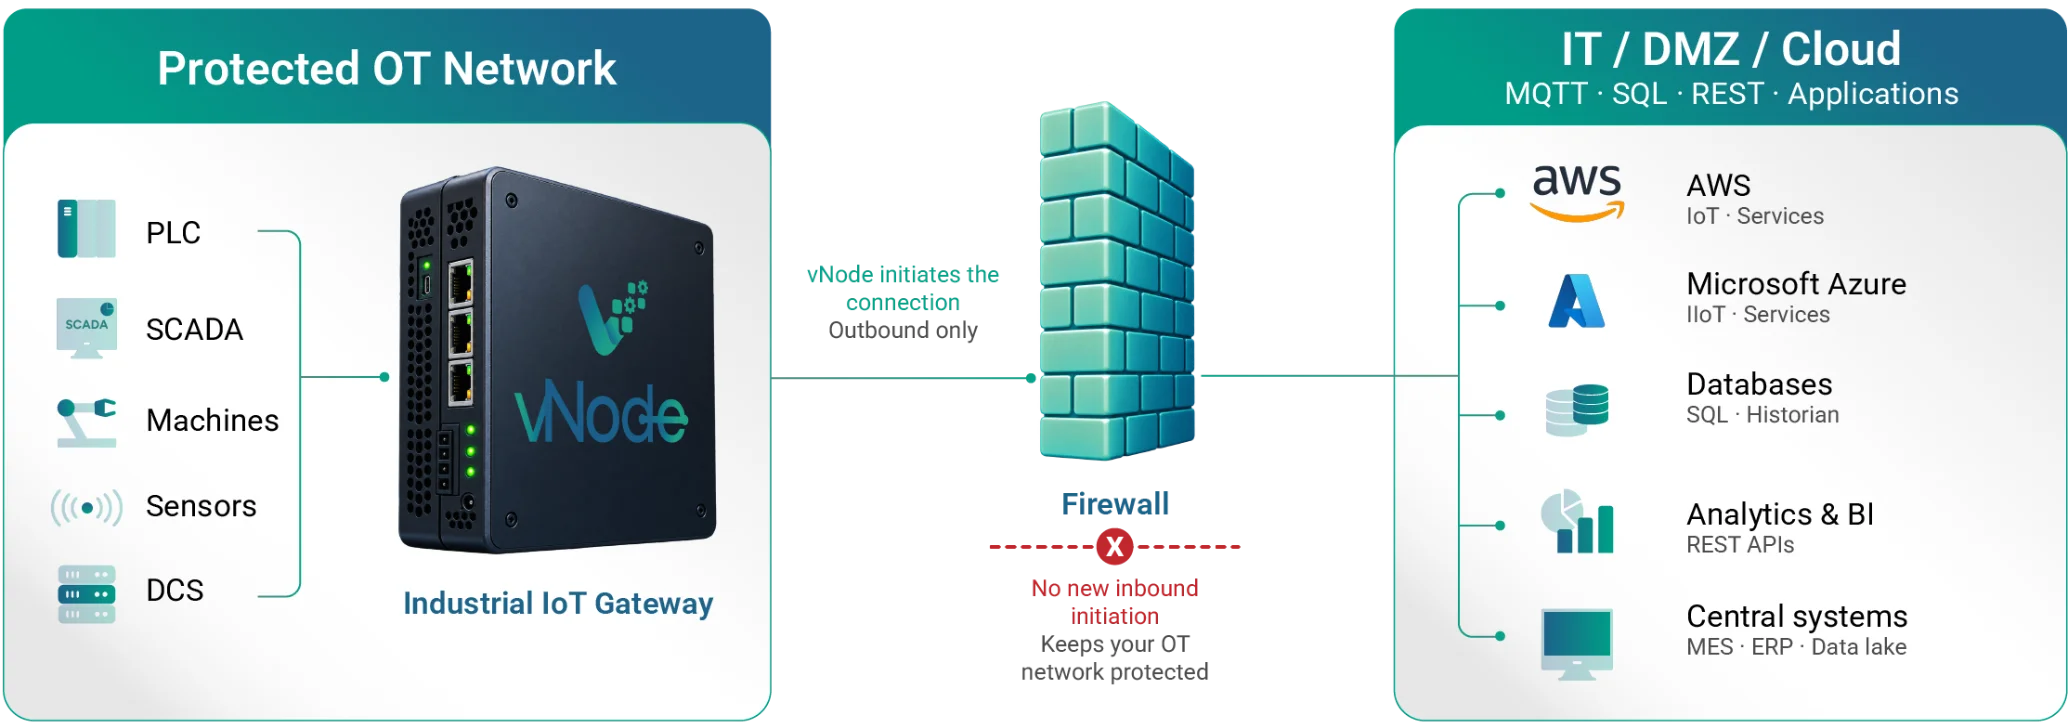
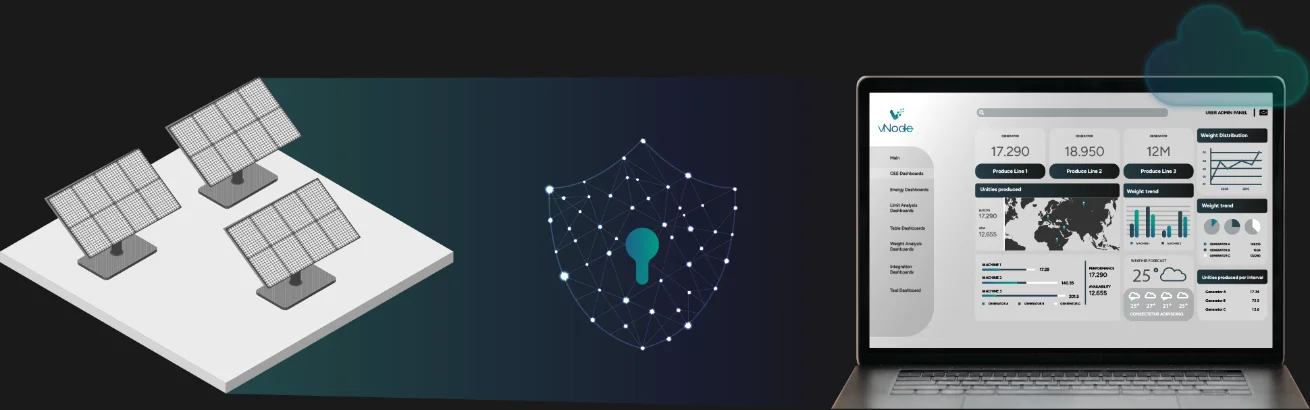
Grâce à une connectivité OT vers IT reposant uniquement sur des connexions sortantes, vNode transfère les données industrielles d’un réseau OT protégé vers l’IT ou le cloud au moyen de connexions initiées depuis la zone OT. Cette architecture évite d’ouvrir une nouvelle voie d’initiation entrante depuis l’IT ou Internet vers l’OT pour ce flux. vNode associe ce modèle au transport chiffré, à l’authentification, à l’acquisition par protocoles industriels ainsi qu’aux architectures IDMZ, Store&Forward et data diode, selon les besoins.
Qui établit la connexion ?
vNode établit une connexion sortante sécurisée depuis le réseau OT protégé vers l’IT, la DMZ ou le cloud. Aucune nouvelle connexion entrante n’est nécessaire.
Sécurité renforcée
Aucun service OT exposé

Compatible avec les pare-feu et le NAT
Connexions sortantes uniquement

Fiabilité
Store&Forward

Conçu pour l’industrie
Simple, sécurisé et évolutif
LE DÉFI
Pourquoi les connexions entrantes vers l’OT posent problème
Les réseaux OT segmentés limitent volontairement les connexions entrantes : chaque port ouvert vers l’atelier peut accroître la surface d’attaque, alourdir la gestion des changements et complexifier la frontière IT/OT. Les équipes de cybersécurité privilégient généralement des flux strictement maîtrisés. Toutefois, les connexions sortantes ne sont pas automatiquement sûres et nécessitent les contrôles détaillés ci-dessous.
ARCHITECTURE
Fonctionnement des connexions sortantes OT vers IT
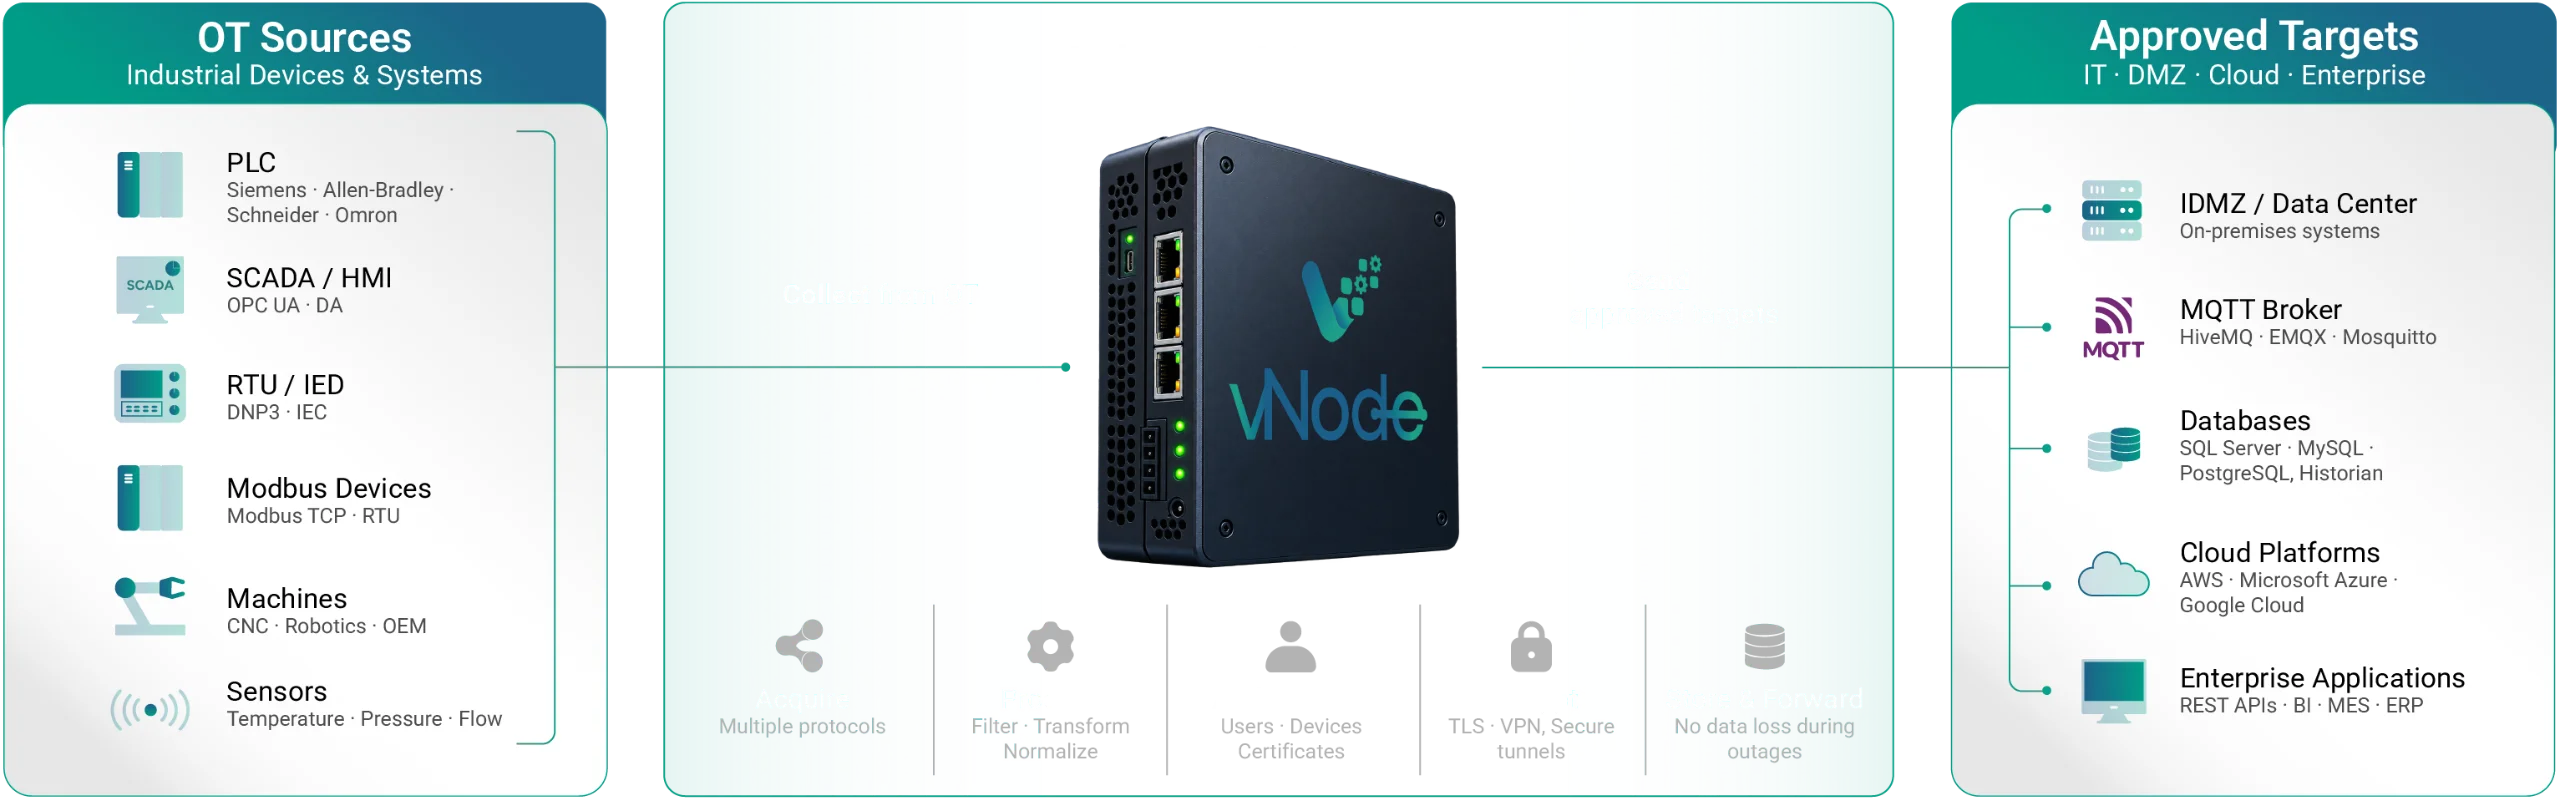
vNode collecte les données au plus près des sources industrielles, établit la connexion sortante autorisée et transmet uniquement les données vers les destinations configurées pour le projet.

Acquérir
Collecter les données localement depuis les sources OT.
Initier la connexion sortante
vNode ouvre la connexion depuis la zone protégée.
Authentifier et chiffrer
Établir l’identité et le transport chiffré pour la session.

Transmettre
Acheminer les données autorisées vers l’IDMZ, l’IT ou le cloud.

Reconnecter
Rétablir automatiquement la connexion après une interruption.
De toute source OT vers l’IT, la DMZ ou le cloud
vNode connecte, traite et transmet les données industrielles en toute sécurité vers les systèmes de votre choix.
Sécurité dès la conception
Aucune connexion entrante vers l’OT

Indépendant des protocoles
Intégration de multiples sources industrielles

Fiabilité
Store&Forward, même sur des réseaux instables
Intégration flexible
Transmettez les données à vos systèmes existants
Reverse Connection vs accès entrant traditionnel
Connexion initiée depuis l’OT · vNode
Qui initie la connexion
vNode depuis la zone protégée
Règle de pare-feu
Aucune nouvelle règle entrante ; les sorties restent contrôlées

Exposition
Aucun service OT n’attend de connexions non sollicitées
Contrôles de sécurité
Allowlists, certificats, TLS, politique de sortie et journaux
Accès entrant traditionnel
Qui initie la connexion
L’IT ou le cloud accède à l’OT
Règle de pare-feu
Nécessite une règle entrante à travers le périmètre
Exposition
Un service OT reste à l’écoute et accessible
Contrôles de sécurité
Service exposé, ACL entrantes et surface d’attaque
POINT IMPORTANT
Pas de ports entrants ne signifie pas absence de contrôle de sécurité
Supprimer l’initiation entrante peut réduire l’exposition, mais les flux sortants doivent rester soumis à des contrôles précis : leur autorisation ne dispense pas de validation par l’équipe IT.
Destinations autorisées
N’autoriser que les endpoints, protocoles et ports validés. Maîtriser DNS et proxy.
Identité et chiffrement
Utiliser les mécanismes TLS et de certificats/authentification documentés pour le flux concerné.
Journalisation et supervision
Suivre les connexions, les échecs d’authentification, les changements de destination et les flux sortants anormaux.
Ne confondons pas ces notions
Le terme Reverse Connection recouvre plusieurs réalités dans l’industrie. Il convient de distinguer les notions suivantes.
Signification
Le composant OT initie la communication vers l’IT/cloud, sans nouvelle connexion entrante.
Usage recommandé pour vNode
À privilégier dans le discours commercial et sécurité.
Signification
Architecture ou fonction vNode qui initie la connexion de données depuis la zone protégée.
Usage recommandé pour vNode
Respecter la documentation produit.
Signification
Mécanisme normalisé où un serveur OPC UA initie TCP vers un client à l’écoute via ReverseHello, avant l’établissement du SecureChannel/de la session.
Usage recommandé pour vNode
N’utiliser que si vNode le prend en charge et le documente.
Signification
Permet l’accès d’utilisateurs ou de commandes vers l’OT via un tunnel établi en sortie.
Usage recommandé pour vNode
Ne pas présenter vNode Reverse Connection comme solution d’accès distant sans validation produit.
Reverse Connection vs data diode
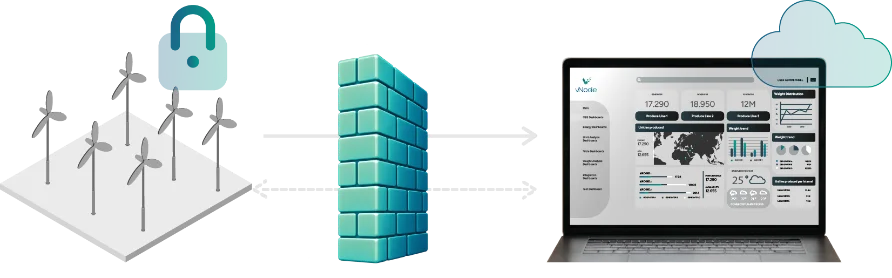
Connexion initiée en sortie
La zone protégée ouvre la session vers une destination approuvée. Elle évite les connexions entrantes non sollicitées, mais la session TCP/TLS sous-jacente peut rester bidirectionnelle.
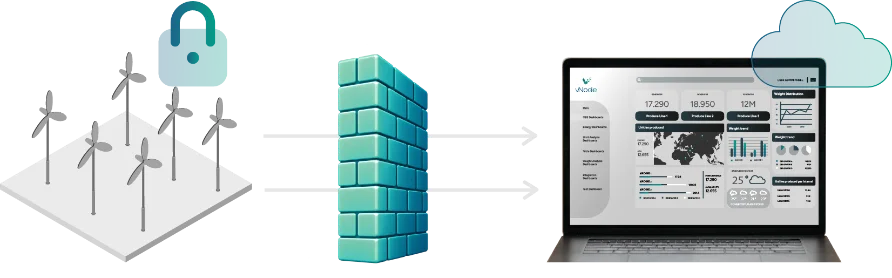
Data diode
Une architecture data diode vise à imposer un transfert d’information unidirectionnel avec un niveau d’assurance supérieur. « Outbound-only » ne signifie pas communication physiquement unidirectionnelle.
DMZ INDUSTRIELLE ET RÉSILIENCE
IDMZ, Store&Forward et architecture multisite
Les ports, destinations, certificats et sens de communication autorisés doivent figurer dans la matrice des flux de pare-feu du projet. Consultez l’article Industrial IDMZ Design pour le contexte complet du modèle Purdue (niveau 3.5) et la solution IT/IT Store&Forward pour l’architecture Store&Forward dédiée.

Déploiement en DMZ industrielle
Déployez les services d’intégration maîtrisés dans une IDMZ et initiez les connexions depuis la zone protégée. Exemple : OT usine → vNode → pare-feu OT → IDMZ → entreprise/cloud.
Architecture OT/IT multisite
Chaque site industriel établit indépendamment sa propre connexion sortante autorisée vers une couche centrale contrôlée.
Store&Forward pour une transmission fiable des données
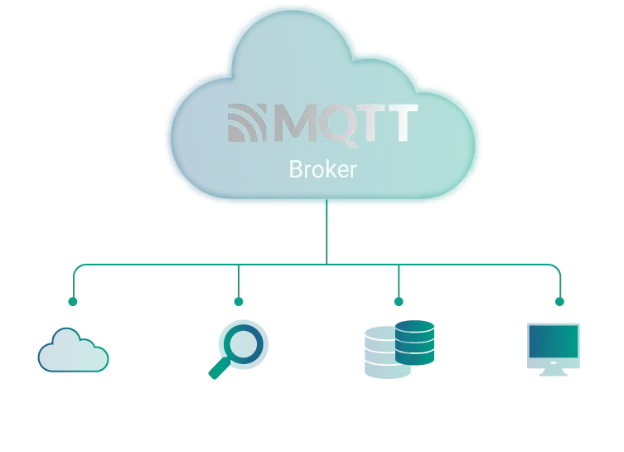
Collectez les données des PLC, stockez-les localement pendant une interruption puis publiez-les automatiquement via MQTT lorsque la connexion revient.
1 Collecter les données des PLC
vNode acquiert les données de plusieurs PLC via leurs protocoles natifs.
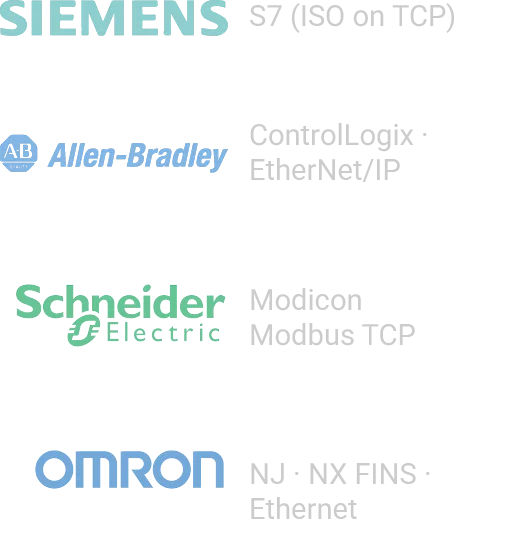
industriels
2 Stocker, traiter et préparer
vNode traite les données, les stocke localement et prépare le payload MQTT.
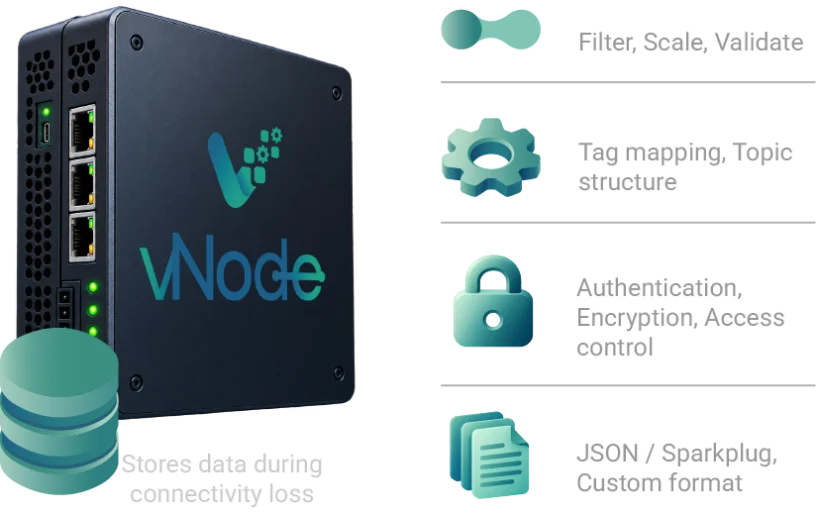
publisher✕Connexion perdue ? Les données sont stockées localement et envoyées automatiquement au rétablissement.
3 Publier via MQTT
vNode publie les données traitées vers le MQTT broker configuré.
Transmission fiable
Buffer local pour limiter les pertes lors des interruptions, selon les limites configurées

Reprise automatique
Transmission lors du rétablissement de la connexion
Sécurité dès la conception
TLS, authentification et contrôle d’accès
Déploiement simplifié
Sans développement spécifique
Store&Forward lors d’interruptions IT/cloud
Lorsque le flux de données sélectionné le prend en charge, le buffer local de Store&Forward dissocie l’acquisition OT d’une indisponibilité temporaire de la destination, dans la limite de la capacité configurée et du comportement documenté. Consultez la solution IT/IT Store&Forward pour l’architecture dédiée.
Protocoles et destinations
Sources OT
OPC UA/DA, Modbus, Siemens, Rockwell/EtherNet-IP, DNP3, IEC 60870/61850 et BACnet, selon les capacités retenues pour chaque projet.
Destinations IT / cloud
MQTT, SQL/ODBC, API REST, plateformes cloud et nœud central vNode, selon les modules disponibles.
Authentification, chiffrement et traçabilité
Utilisez le transport TLS/chiffré ainsi que les mécanismes documentés de certificats ou d’authentification LDAP adaptés à la connexion et aux modules du projet. Vérifiez les capacités actuelles de vNode : tous les flux ne prennent pas nécessairement en charge la même version de protocole. Activez, si disponible, la journalisation des connexions et authentifications pour répondre aux exigences d’audit.
Concevez le flux de données avant d’ouvrir le pare-feu
Définissez dans une même architecture la source OT, le nœud vNode, le sens d’initiation, la destination autorisée, l’identité, le chiffrement et le comportement en cas d’interruption.
Questions fréquentes
Comment envoyer des données OT vers l’IT sans ouvrir de ports entrants ?
vNode peut initier la connexion depuis la zone OT protégée vers une destination IT, DMZ ou cloud autorisée, sans nouvelle règle d’initiation entrante pour ce flux.
Que signifie connectivité OT outbound-only ?
Le composant OT initie la communication vers l’IT/cloud, sans que le destinataire ait besoin d’accéder au réseau OT.
Que signifie Reverse Connection pour une passerelle industrielle ?
C’est la capacité de la passerelle à initier depuis la zone protégée la connexion de données nécessaire plutôt qu’à attendre une connexion entrante.
Est-ce la même chose qu’un data diode ?
Non. Une session TCP/TLS initiée en sortie reste généralement bidirectionnelle au niveau transport. Un data diode impose un transfert unidirectionnel par une autre architecture.
vNode Reverse Connection équivaut-il à OPC UA Reverse Connect ?
Pas nécessairement. OPC UA Reverse Connect est un mécanisme normalisé fondé sur ReverseHello ; ne l’évoquer que si le module vNode le prend explicitement en charge.
Outbound-only signifie-t-il un transfert à sens unique ?
Non. L’absence d’initiation entrante n’exclut pas un trafic bidirectionnel au sein de la session, sauf si un data diode est utilisé.
Faut-il toujours des règles de pare-feu ?
Oui. Il faut définir et contrôler les flux sortants, allowlists, ports, protocoles et paramètres DNS/proxy.
Cela fonctionne-t-il avec le NAT ou une IDMZ ?
Oui, le déploiement peut utiliser une IDMZ, le nœud OT initiant la connexion vers un endpoint ou service contrôlé.
Que se passe-t-il si l’IT ou le cloud est indisponible ?
Si le flux configuré prend en charge Store&Forward, un buffer local dissocie temporairement l’acquisition OT de la destination, selon les limites définies.
vNode peut-il envoyer des données PLC vers MQTT, SQL, REST, AWS ou Azure ?
Oui, selon les modules configurés pour acquérir les données OT et les publier via MQTT, SQL/ODBC, API REST ou des plateformes cloud.
vNode peut-il fonctionner sous Linux ou ARM dans le réseau OT ?
Oui. vNode documente des déploiements natifs sous Windows, Linux x86-64 et ARM.
Comment les certificats et TLS sont-ils utilisés ?
Les mécanismes varient selon la connexion et le module vNode utilisés ; consultez la documentation à jour.