


FLUJO SEGURO DE DATOS OT/IT
Conecta OT con IT sin abrir puertos de entrada en el firewall
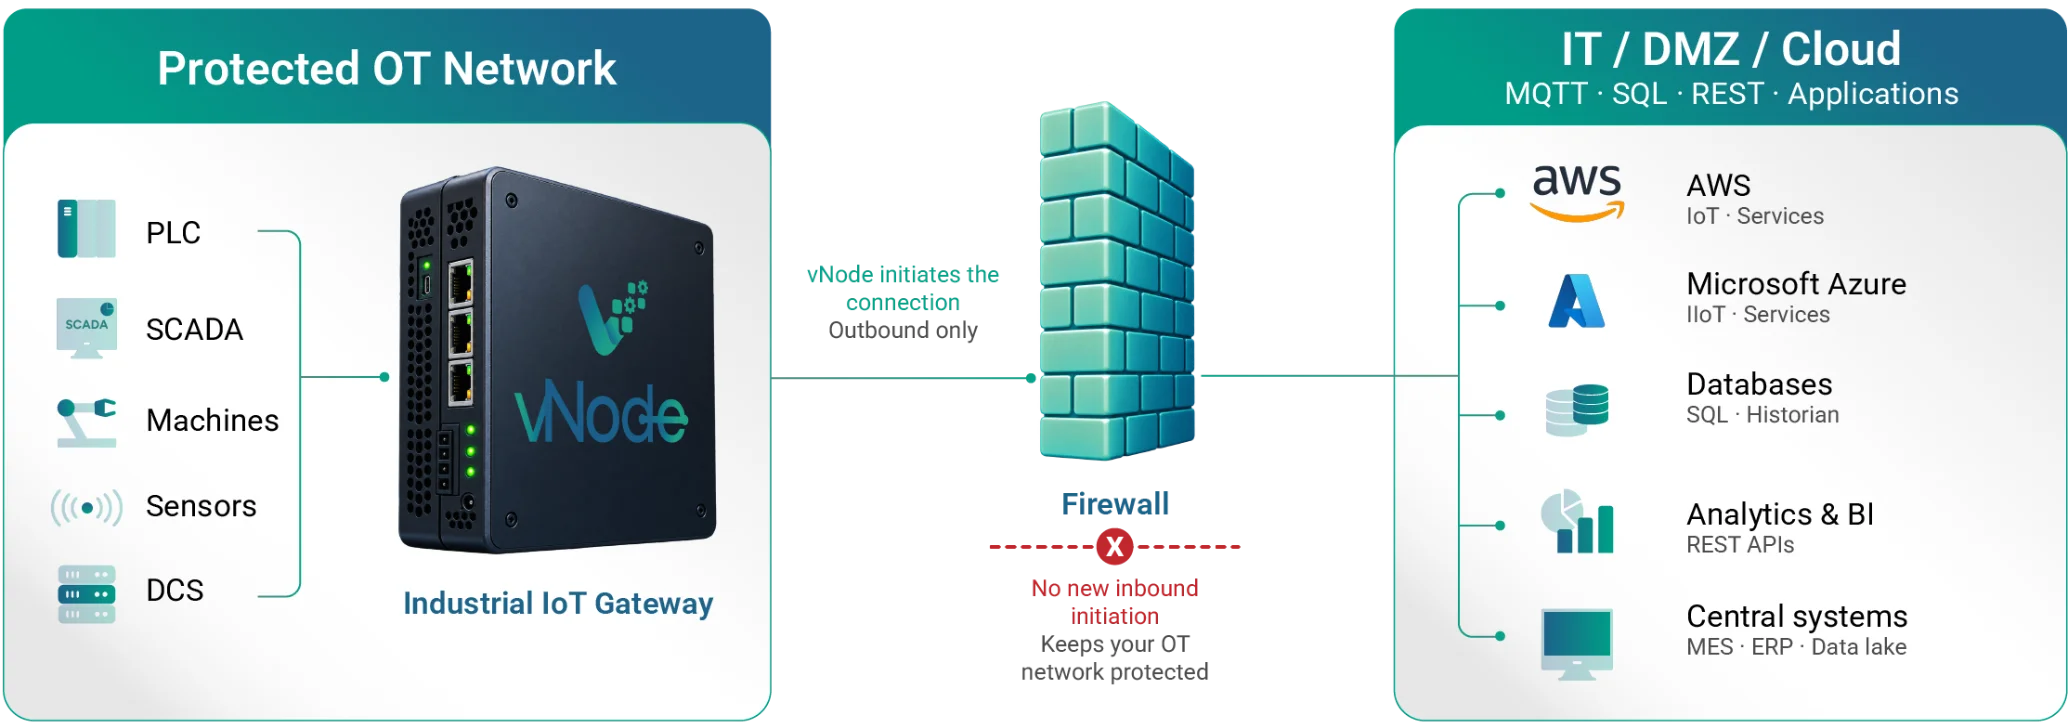
Gracias a la conectividad OT a IT basada exclusivamente en conexiones salientes, vNode transfiere datos industriales desde una red OT protegida hacia entornos IT o cloud mediante conexiones iniciadas desde la propia zona OT. Esta arquitectura evita habilitar una nueva vía de conexión entrante desde IT o Internet hacia OT para ese flujo de datos. vNode combina este patrón con transporte cifrado, autenticación, adquisición mediante protocolos industriales y, opcionalmente, arquitecturas IDMZ, Store&Forward y data diode.
¿Quién inicia la conexión?
vNode inicia una conexión saliente segura desde la red OT protegida hacia IT, la DMZ o el cloud. No es necesario habilitar nuevas conexiones entrantes.
Mayor seguridad
Sin exponer servicios OT

Compatible con firewalls y NAT
Solo conexiones salientes

Fiabilidad
Store&Forward

Diseñado para entornos industriales
Sencillo, seguro y escalable
EL PROBLEMA
Por qué es complejo permitir conexiones entrantes en OT
Las redes OT segmentadas restringen deliberadamente las conexiones entrantes: cada puerto abierto hacia planta puede ampliar la superficie de ataque, incrementar las tareas de gestión de cambios y complicar el perímetro IT/OT. Los equipos de ciberseguridad suelen preferir canales de comunicación estrictamente controlados. Sin embargo, el tráfico saliente tampoco es seguro por definición y requiere las medidas descritas a continuación.
ARQUITECTURA
Cómo funciona la conectividad OT a IT mediante conexiones salientes
vNode adquiere los datos cerca de las fuentes industriales, inicia la conexión saliente autorizada y transmite únicamente los datos a los destinos configurados para el proyecto.

Adquirir
Recopilar localmente datos de fuentes OT.
Iniciar la conexión saliente
vNode abre la conexión desde la zona protegida.
Autenticar y cifrar
Establecer la identidad y el transporte cifrado para la sesión.

Entregar
Enviar los datos autorizados a la IDMZ, IT o cloud.

Reconectar
Restablecer automáticamente la conexión tras una interrupción.
De cualquier fuente OT a IT, DMZ o cloud
vNode conecta, procesa y entrega datos industriales de forma segura a los sistemas que elijas.
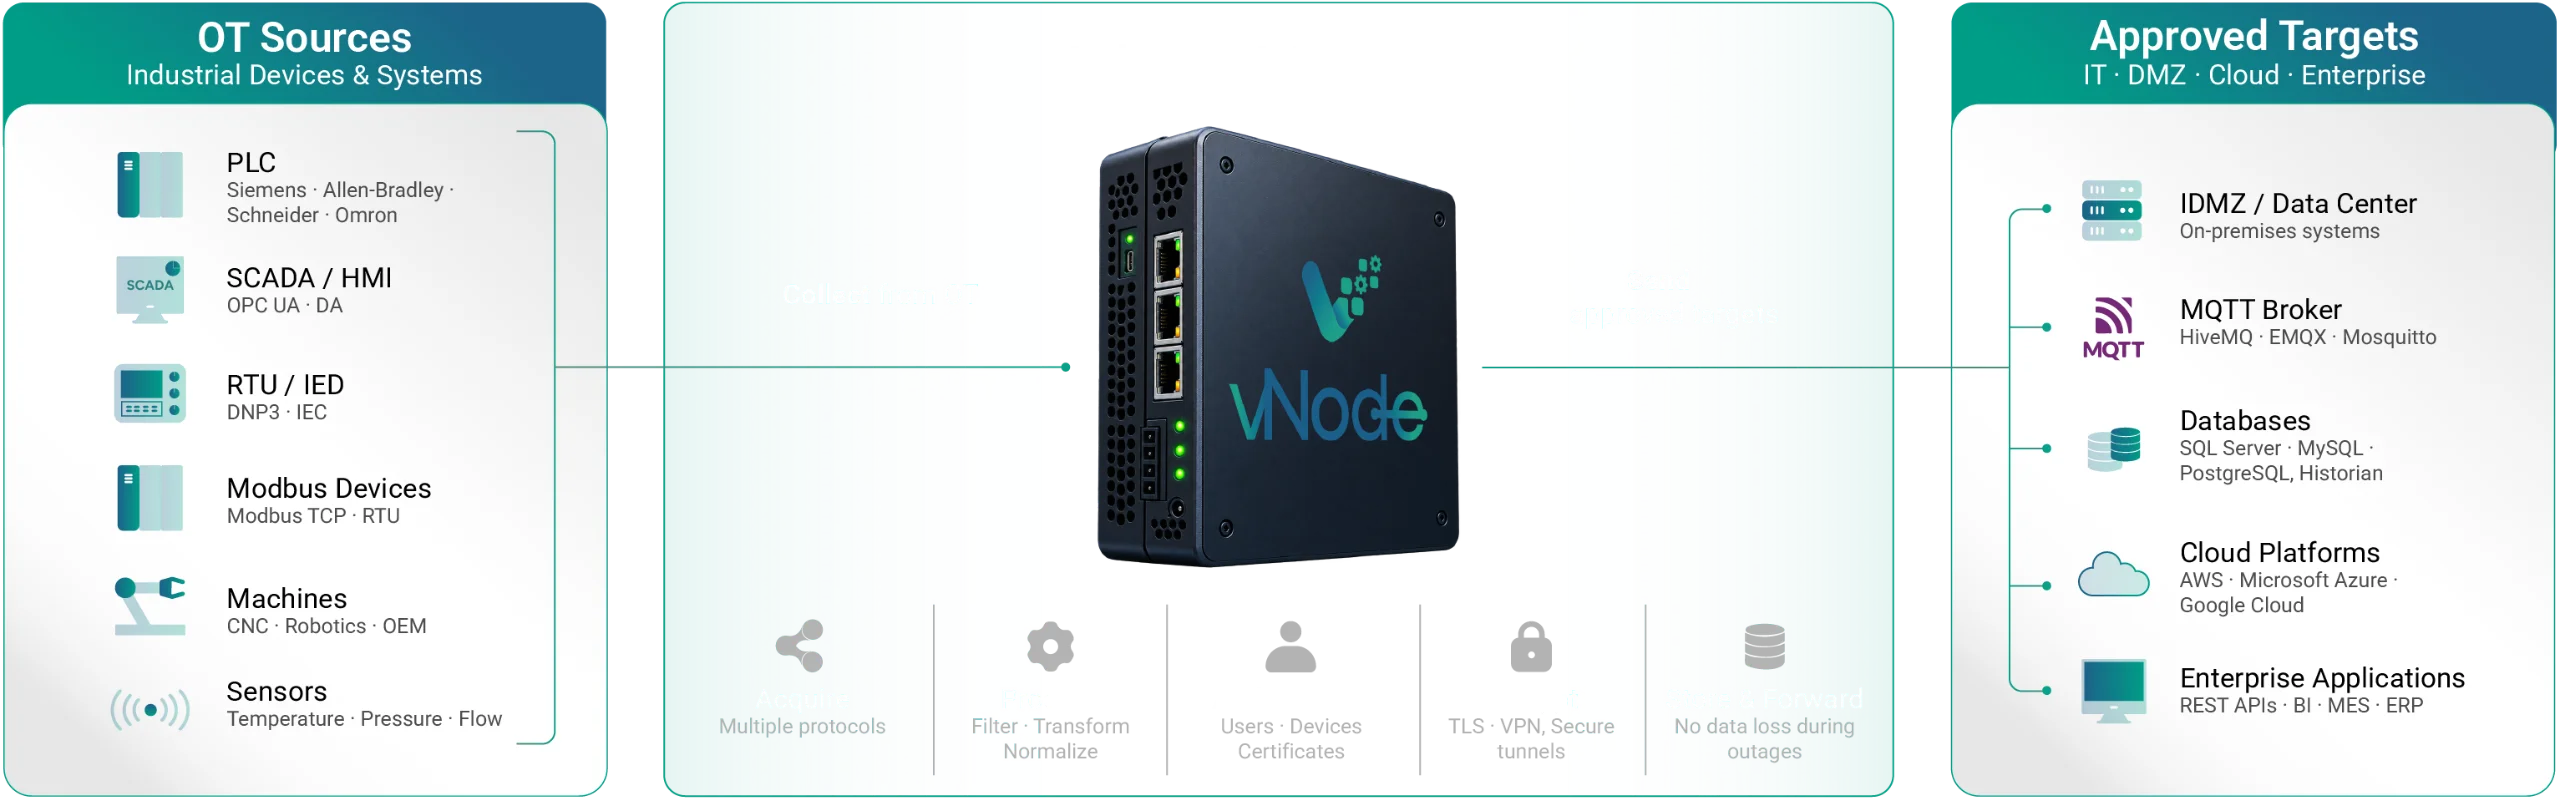
Seguridad desde el diseño
Sin conexiones entrantes a OT

Independiente del protocolo
Integración con múltiples fuentes industriales

Fiabilidad
Store&Forward, incluso con redes inestables
Integración flexible
Envía los datos a tus sistemas actuales
Reverse Connection frente al acceso entrante tradicional
Conexión iniciada desde OT · vNode
Quién se conecta
vNode inicia desde el lado protegido
Regla de firewall
No requiere una nueva regla de entrada; la salida sigue controlada

Exposición
Ningún servicio OT espera conexiones no solicitadas
Revisión de seguridad
Allowlists, certificados, TLS, política de salida y logs
Acceso entrante tradicional
Quién se conecta
IT o cloud accede hacia OT
Regla de firewall
Requiere autorizar tráfico entrante a través del perímetro
Exposición
Un servicio OT permanece a la escucha y accesible
Revisión de seguridad
Servicio expuesto, ACL entrantes y superficie de ataque
DISTINCIÓN IMPORTANTE
Sin puertos de entrada no significa sin revisión de seguridad
Eliminar la iniciación entrante puede reducir la exposición, pero la salida sigue necesitando controles específicos: permitir tráfico saliente no exime de la aprobación del equipo IT.
Destinos autorizados
Permitir solo endpoints, protocolos y puertos aprobados. Controlar DNS y proxy.
Identidad y cifrado
Utilizar los mecanismos TLS y certificados/autenticación documentados para la ruta de datos.
Registro y monitorización
Supervisar el estado de conexión, los fallos de autenticación, los cambios de destino y el tráfico saliente anómalo.
No confundamos estos conceptos
El término Reverse Connection se utiliza con significados diferentes en la industria. Conviene diferenciar los siguientes conceptos.
Significado
El componente OT inicia la comunicación hacia IT/cloud; no se habilitan nuevas conexiones entrantes.
Uso recomendado en vNode
Usar como mensaje principal comercial y de seguridad.
Significado
Arquitectura o funcionalidad de vNode que inicia la conexión de datos desde la zona protegida.
Uso recomendado en vNode
Ajustar siempre a la documentación exacta del producto.
Significado
Mecanismo normalizado en el que un servidor OPC UA inicia TCP hacia un cliente en escucha mediante ReverseHello; después se establece SecureChannel/sesión.
Uso recomendado en vNode
Utilizar únicamente si la implementación vNode lo soporta y está documentada.
Significado
Permite acceso de usuarios o comandos hacia OT mediante un túnel establecido en salida.
Uso recomendado en vNode
No presentar vNode Reverse Connection como software de acceso remoto salvo confirmación funcional.
Reverse Connection frente a data diode
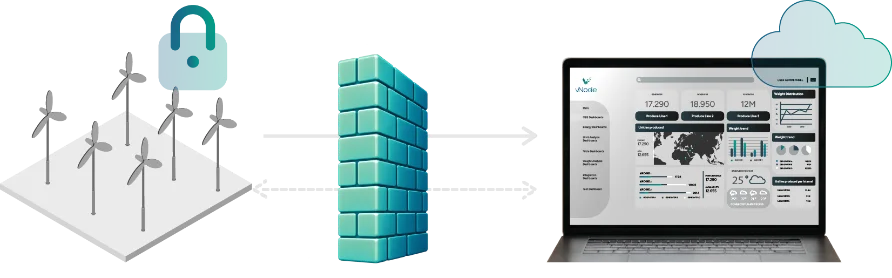
Conexión iniciada en salida
La zona protegida abre la sesión hacia un destino aprobado. Evita conexiones entrantes no solicitadas, aunque la sesión TCP/TLS subyacente puede seguir siendo bidireccional.
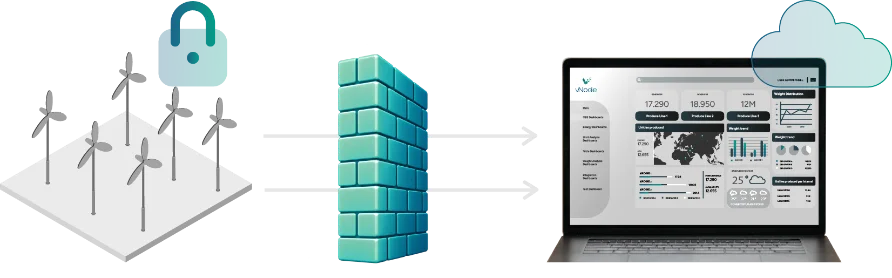
Data diode
Una arquitectura data diode está concebida para imponer transferencia de información unidireccional con un nivel de garantía superior. No utilizar «outbound-only» como sinónimo de comunicación físicamente unidireccional.
DMZ INDUSTRIAL Y RESILIENCIA
IDMZ, Store&Forward y arquitectura multisede
Los puertos, destinos, certificados y direcciones permitidas deben documentarse en la matriz de flujos del firewall del proyecto. Consulta el artículo Industrial IDMZ Design para el contexto completo del modelo Purdue (nivel 3.5) y la solución IT/IT Store&Forward para la arquitectura Store&Forward dedicada.

Despliegue en DMZ industrial
Ubica los servicios de integración controlados en una IDMZ e inicia las conexiones desde la zona protegida. Ejemplo: OT de planta → vNode → firewall OT → IDMZ → empresa/cloud.
Arquitectura OT/IT multisede
Cada planta se conecta de forma independiente a una capa central controlada, mediante su propia conexión saliente autorizada.
Store&Forward para una entrega de datos fiable
Recopila datos de PLC, almacénalos localmente durante una interrupción y publícalos automáticamente mediante MQTT al restablecerse la conectividad.
1 Recopilar datos de PLC
vNode adquiere datos de varios PLC mediante protocolos nativos.
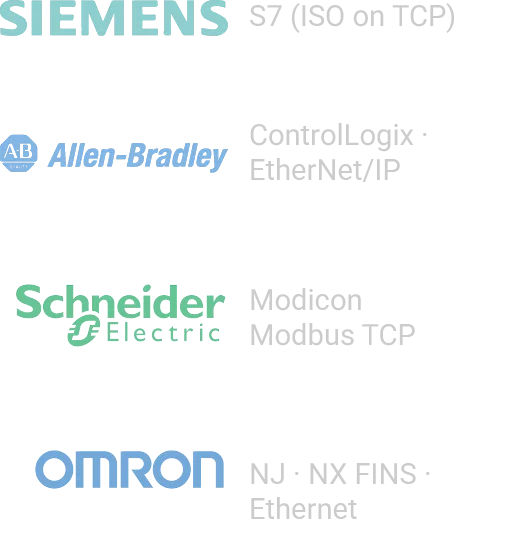
industriales
2 Almacenar, procesar y preparar
vNode procesa los datos, los guarda localmente y prepara el payload MQTT.
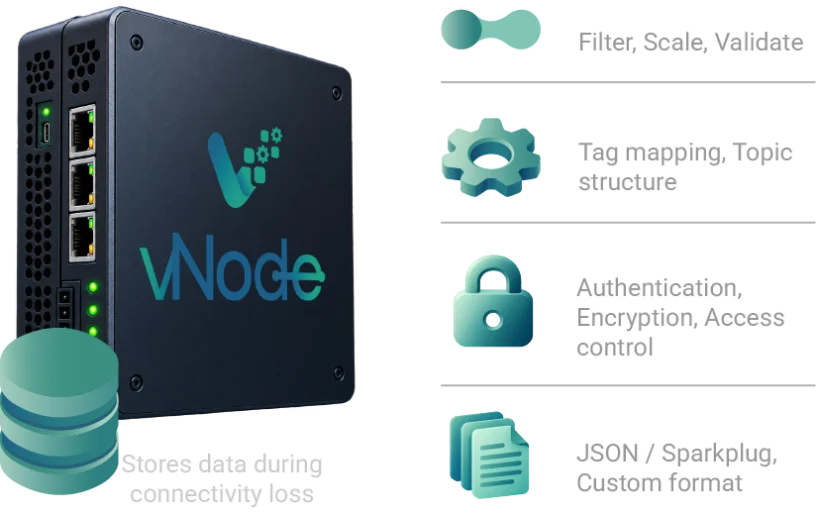
publisher✕¿Se pierde la conexión? Los datos se guardan localmente y se envían automáticamente al restablecerse.
3 Publicar mediante MQTT
vNode publica los datos procesados en el MQTT broker configurado.
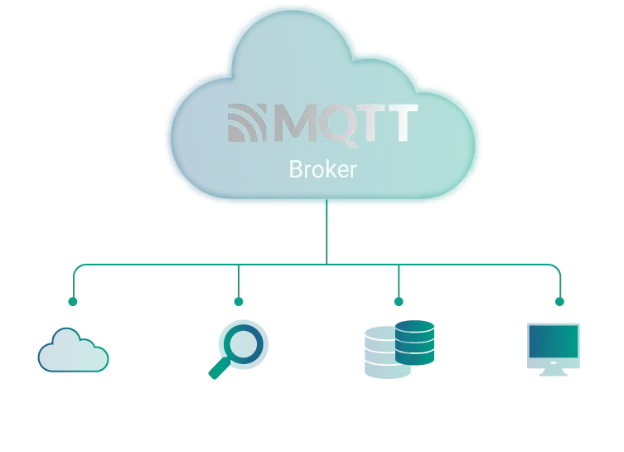
Entrega fiable
Buffer local para evitar pérdidas durante las interrupciones, dentro de los límites configurados

Reanudación automática
Envío al restablecerse la conexión
Seguridad desde el diseño
TLS, autenticación y control de acceso
Despliegue sencillo
Sin código a medida
Store&Forward durante interrupciones en IT/cloud
Cuando la ruta de datos seleccionada lo permite, el buffer local de Store&Forward desacopla la adquisición OT de una caída temporal del destino, dentro de la capacidad configurada y el comportamiento documentado. Consulta la solución IT/IT Store&Forward para la arquitectura dedicada.
Protocolos y destinos
Fuentes OT
OPC UA/DA, Modbus, Siemens, Rockwell/EtherNet-IP, DNP3, IEC 60870/61850 y BACnet, según lo admita cada proyecto.
Destinos IT / cloud
MQTT, SQL/ODBC, API REST, plataformas cloud y nodo vNode central, según los módulos disponibles.
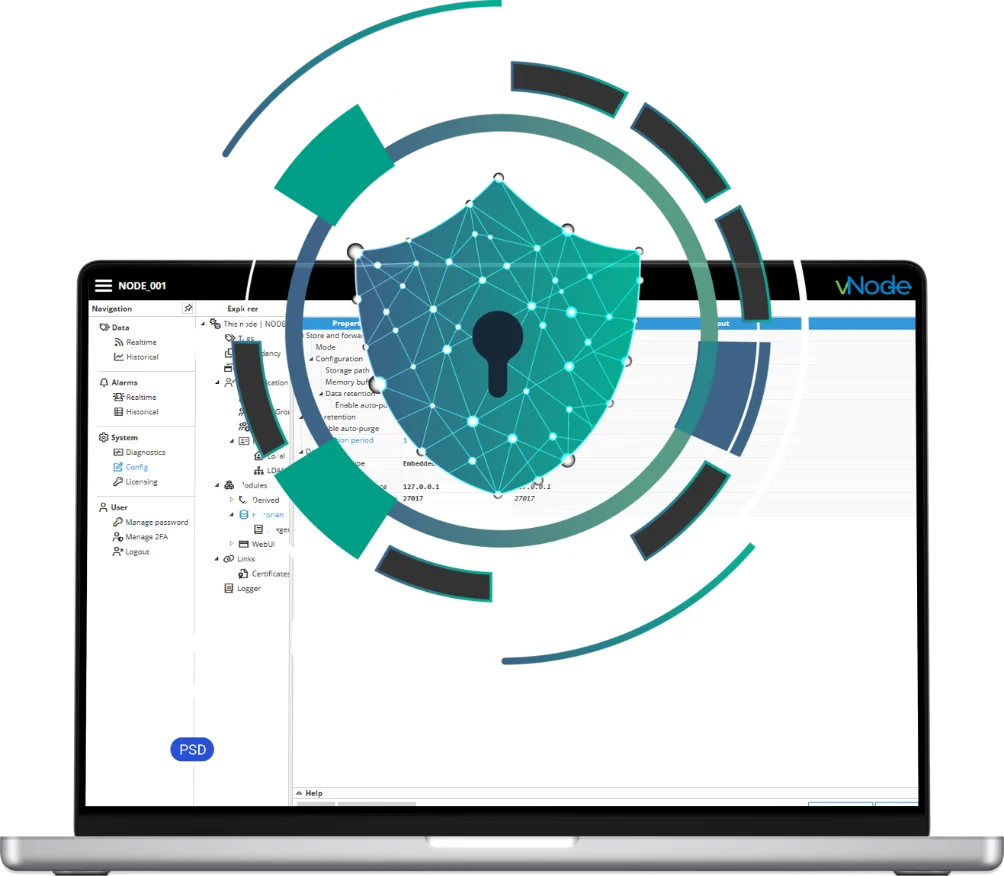
Autenticación, cifrado y trazabilidad
Utiliza el transporte TLS/cifrado y los mecanismos de certificados o autenticación LDAP documentados para la conexión y los módulos del proyecto. Comprueba siempre las capacidades actuales de vNode: no todos los flujos tienen por qué admitir la misma versión de protocolo. Habilita, cuando esté disponible, el registro de conexiones y autenticaciones para facilitar auditorías.
Diseña el flujo de datos antes de abrir el firewall
Define en una única arquitectura la fuente OT, el nodo vNode, la dirección de inicio de conexión, el destino autorizado, la identidad, el cifrado y la respuesta ante interrupciones.
Preguntas frecuentes
¿Cómo enviar datos OT a IT sin abrir puertos de entrada?
vNode puede iniciar la conexión desde la zona OT protegida hacia un destino autorizado en IT, DMZ o cloud; así no hace falta una nueva regla de iniciación entrante para ese flujo.
¿Qué significa conectividad OT outbound-only?
El componente OT inicia la comunicación hacia IT/cloud, sin que el receptor necesite acceder a la red OT.
¿Qué es Reverse Connection en un gateway industrial?
Es la capacidad del gateway de iniciar desde la zona protegida la conexión de datos necesaria, en lugar de esperar una conexión entrante.
¿Es lo mismo que un data diode?
No. Una sesión TCP/TLS establecida en salida suele ser bidireccional en el transporte. Un data diode impone transferencia unidireccional con otra arquitectura.
¿vNode Reverse Connection equivale a OPC UA Reverse Connect?
No necesariamente. OPC UA Reverse Connect es un mecanismo estándar específico basado en ReverseHello; solo debe citarse si el módulo vNode implementa y documenta ese mecanismo.
¿Outbound-only implica tráfico unidireccional?
No. La ausencia de iniciación entrante no impide tráfico bidireccional dentro de la sesión, salvo que se utilice un data diode.
¿Siguen siendo necesarias reglas de firewall?
Sí. Hay que definir y controlar las salidas, las allowlists, los puertos, los protocolos y el comportamiento DNS/proxy.
¿Funciona con NAT o IDMZ?
Sí, puede desplegarse mediante una IDMZ, con el nodo OT iniciando hacia un endpoint o servicio controlado.
¿Qué sucede cuando IT/cloud no está disponible?
Si el flujo configurado admite Store&Forward, el buffer local desacopla temporalmente la adquisición OT del destino, dentro de los límites configurados.
¿Puede vNode enviar datos PLC a MQTT, SQL, REST, AWS o Azure?
Sí, según los módulos configurados para adquirir datos OT y publicarlos en MQTT, SQL/ODBC, API REST o plataformas cloud.
¿Puede ejecutarse en Linux o ARM dentro de OT?
Sí. vNode documenta despliegues nativos en Windows, Linux x86-64 y ARM.
¿Cómo se utilizan los certificados y TLS?
Los mecanismos dependen de la conexión y del módulo vNode utilizados; conviene validarlos en la documentación actual.